
Quando acquisti tramite i link sul nostro sito potremmo guadagnare una commissione di affiliazione, senza alcun costo aggiuntivo per l’utente.
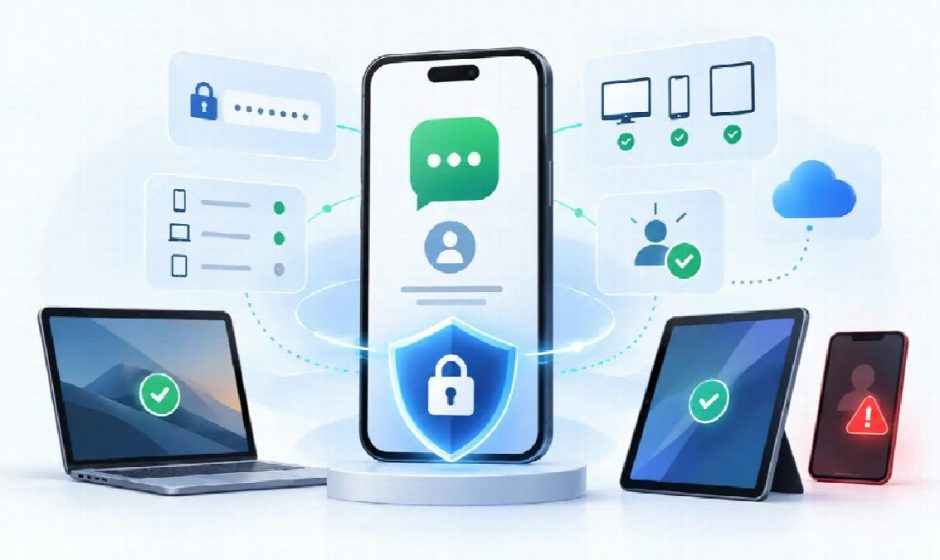
La sicurezza delle app di messaggistica va oltre le password, richiedendo un controllo costante su dispositivi collegati, sessioni attive e autorizzazioni
Le applicazioni di messaggistica sono diventate strumenti fondamentali nella vita digitale quotidiana. Oggi vengono utilizzate non solo per conversazioni personali, ma anche per lavoro, condivisione di file, gruppi online e comunicazioni importanti.
Proprio per questo motivo, proteggere un account di messaggistica richiede più attenzione rispetto al semplice utilizzo di una password sicura.
Molti utenti pensano che la sicurezza di un account dipenda principalmente dalla scelta di una password complessa o dall’attivazione di una verifica aggiuntiva. Tuttavia, le moderne piattaforme digitali utilizzano diversi livelli di protezione, tra cui dispositivi collegati, sessioni attive, autorizzazioni di accesso e comportamenti dell’utente.
Un account può essere esposto anche quando la password non è stata compromessa.
Un vecchio smartphone ancora collegato, un computer dimenticato o una richiesta di accesso poco chiara possono rappresentare rischi che molti utenti sottovalutano.
La domanda più importante non è più soltanto:
“La mia password è abbastanza sicura?”
Ma anche:
“Quali dispositivi e sessioni hanno ancora accesso al mio account?”
La password è solo il primo livello della sicurezza
Le password rimangono uno degli strumenti principali per proteggere un account digitale. Tuttavia, nelle applicazioni moderne rappresentano soltanto il primo livello di difesa.
Dopo un accesso corretto, molte piattaforme autorizzano un dispositivo a rimanere collegato per migliorare l’esperienza dell’utente.
Questo significa che un account può essere utilizzato contemporaneamente attraverso:
- smartphone;
- computer desktop;
- tablet;
- browser web.
Questa comodità è importante, ma richiede anche una maggiore consapevolezza.
La sicurezza di un account non dipende solo dal bloccare accessi non autorizzati, ma anche dal controllare:
- quali dispositivi sono collegati;
- quali sessioni sono ancora attive;
- quali dispositivi non vengono più utilizzati;
- quali autorizzazioni devono essere rimosse.
Gestire correttamente questi elementi aiuta a mantenere il controllo del proprio ambiente digitale.
I vecchi dispositivi possono mantenere l’accesso più a lungo del previsto
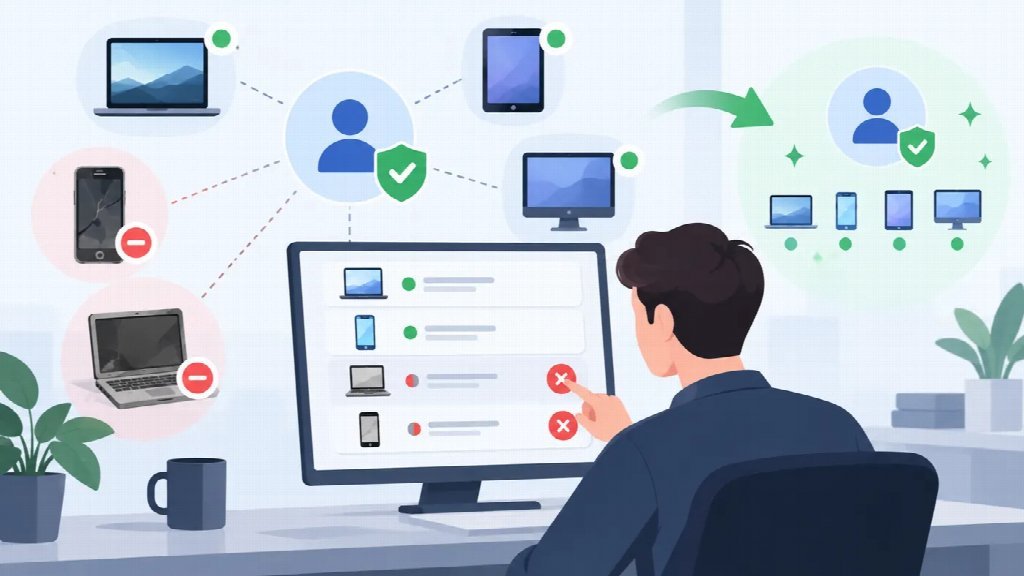
Uno degli errori più comuni riguarda i dispositivi sostituiti o non più utilizzati.
Ad esempio, un utente può cambiare smartphone, trasferire i propri dati sul nuovo dispositivo e dimenticare completamente il vecchio telefono.
Situazioni simili possono verificarsi con:
- computer personali;
- dispositivi di lavoro temporanei;
- tablet secondari;
- computer condivisi.
Anche se il dispositivo non viene più utilizzato quotidianamente, potrebbe essere ancora associato all’account.
Prima di abbandonare un dispositivo, è consigliabile controllare:
- sessioni attive;
- dispositivi autorizzati;
- accessi recenti;
- impostazioni di sicurezza.
Gli utenti che desiderano comprendere meglio la protezione dell’account, la gestione dei dispositivi collegati e il controllo degli accessi possono consultare una 電報帳號安全指南 come riferimento pratico.
I codici di accesso devono rimanere informazioni private
Un altro problema frequente riguarda la gestione dei codici di verifica.
Alcuni utenti considerano questi codici semplicemente come messaggi temporanei, ma in realtà rappresentano spesso una parte importante del processo di autenticazione.
Per questo motivo, un codice di accesso dovrebbe essere trattato come un’informazione privata.
Non dovrebbe mai essere condiviso con:
- sconosciuti;
- falsi operatori di supporto;
- amministratori non verificati;
- persone che chiedono conferme improvvise.
Molti tentativi di truffa sfruttano la pressione psicologica.
Alcuni esempi comuni includono messaggi come:
- “Il tuo account verrà bloccato.”
- “Invia questo codice per verificare la proprietà.”
- “Un tecnico deve confermare la tua identità.”
- “Scansiona questo codice per attivare la protezione.”
Il problema non è soltanto tecnologico.
Spesso l’obiettivo principale degli attaccanti è convincere l’utente ad autorizzare un’azione senza comprenderne realmente le conseguenze.
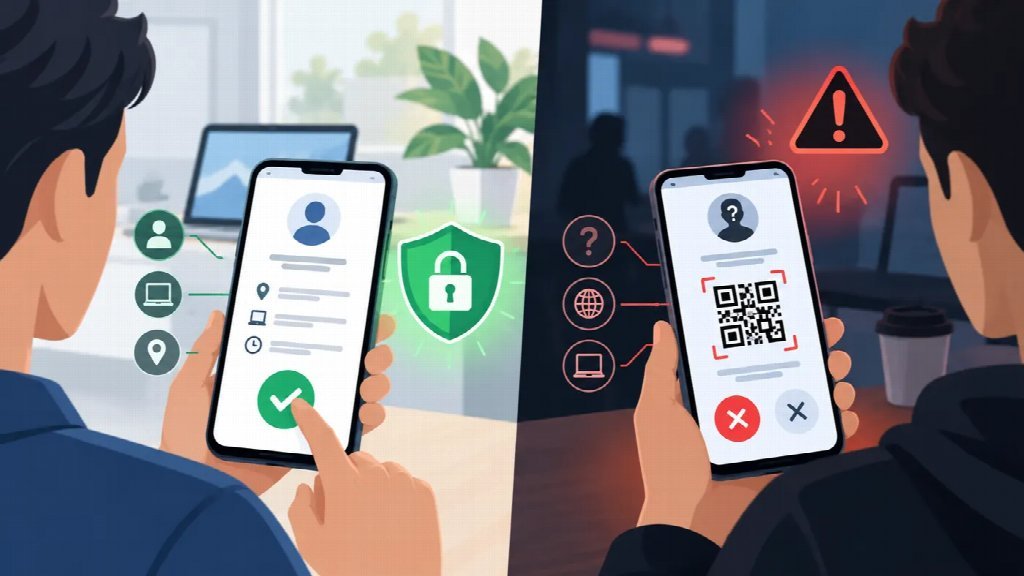
I login tramite QR richiedono attenzione
I codici QR hanno reso molti processi di accesso più rapidi.
Invece di inserire manualmente diversi dati, gli utenti possono collegare un dispositivo attraverso una scansione.
Tuttavia, la comodità non dovrebbe eliminare la prudenza.
Prima di confermare un accesso tramite QR, è utile chiedersi:
- Da dove proviene il codice?
- Chi lo ha richiesto?
- Quale dispositivo verrà autorizzato?
- Sto realmente effettuando questa operazione?
Un QR code non è automaticamente pericoloso, ma può diventare rischioso quando viene utilizzato senza conoscere l’azione che si sta autorizzando.
Per chi vuole approfondire il funzionamento delle conferme di accesso, delle autorizzazioni dei dispositivi e delle impostazioni di sicurezza, una Telegram 登入安全設定指南 può essere una risorsa utile per comprendere meglio questi processi.
Utilizzare più dispositivi richiede nuove abitudini di sicurezza
Oggi è normale utilizzare lo stesso account su più dispositivi.
Un utente potrebbe alternare:
- smartphone personale;
- computer principale;
- tablet;
- dispositivo secondario.
Questa flessibilità è uno dei vantaggi delle moderne applicazioni di messaggistica.
Tuttavia, ogni dispositivo aggiuntivo rappresenta anche un punto che deve essere controllato.
Una buona pratica consiste nel verificare periodicamente:
- dispositivi collegati;
- sessioni sconosciute;
- vecchi accessi;
- autorizzazioni non più necessarie.
Molti problemi di sicurezza non derivano da tecniche avanzate di attacco, ma semplicemente da accessi dimenticati nel tempo.
Eliminare un’applicazione non significa sempre disconnettere un account
Un errore comune è pensare che rimuovere un’app dal telefono o dal computer elimini automaticamente ogni collegamento con l’account.
In realtà: eliminare un’applicazione e revocare un accesso autorizzato sono due operazioni diverse.
La cancellazione dell’app può rimuovere file locali o impostazioni presenti sul dispositivo, ma la gestione dell’accesso all’account dipende dal sistema di sessioni utilizzato dal servizio.
Questo aspetto è particolarmente importante quando si:
- vende un vecchio dispositivo;
- cambia smartphone;
- formatta un computer;
- elimina applicazioni non più utilizzate.
La pulizia del dispositivo e la sicurezza dell’account devono essere considerate due attività separate.
Gli account conosciuti possono comunque essere compromessi
Molti utenti associano la sicurezza alla familiarità.
Pensano:
“Conosco questa persona, quindi il messaggio è affidabile.”
Tuttavia, un profilo conosciuto non garantisce sempre che la persona originale stia realmente controllando quell’account.
Un account può essere:
- compromesso;
- utilizzato da terzi;
- impersonato.
Per questo motivo, richieste insolite provenienti da contatti conosciuti devono comunque essere valutate con attenzione.
È importante prestare attenzione soprattutto a richieste relative a:
- denaro;
- codici di accesso;
- link sospetti;
- autorizzazioni;
- verifiche urgenti.
La sicurezza digitale richiede controlli periodici
Una buona protezione non significa complicare inutilmente l’esperienza dell’utente.
L’obiettivo non è evitare tutte le funzioni moderne, ma comprenderne il funzionamento.
Un controllo periodico può includere:
- verifica dei dispositivi collegati;
- rimozione delle sessioni inutilizzate;
- controllo delle impostazioni di sicurezza;
- attenzione alle richieste di accesso.
Pochi minuti dedicati alla revisione possono ridurre significativamente i rischi futuri.
Una semplice routine per proteggere un account di messaggistica
Gli utenti non hanno bisogno di procedure complesse.
Una buona routine può essere:
Controllare i dispositivi collegati
Rimuovere quelli non più utilizzati.
Proteggere i codici di accesso
Non condividere mai informazioni di autenticazione.
Valutare le richieste inattese
Prima di confermare un accesso, verificare sempre il contesto.
Aggiornare le impostazioni di sicurezza
Mantenere aggiornate le opzioni disponibili.
Queste semplici abitudini permettono di utilizzare le applicazioni di messaggistica con maggiore sicurezza senza rinunciare alla comodità.
Conclusione
La sicurezza delle applicazioni di messaggistica non dipende più soltanto dalle password.
Gli utenti devono comprendere il rapporto tra:
- password;
- dispositivi;
- sessioni attive;
- autorizzazioni;
- comportamenti personali.
Le funzioni moderne rendono la comunicazione più semplice, ma richiedono anche maggiore consapevolezza.
Un account sicuro non è quello con meno funzionalità, ma quello in cui l’utente comprende chiaramente:
- quali dispositivi hanno accesso;
- quali autorizzazioni sono attive;
- quando un accesso deve essere rimosso.
La sicurezza digitale nasce dalla conoscenza. Comprendere come funzionano gli accessi è il primo passo per proteggere meglio le proprie informazioni.


Lascia un commento