

Quando acquisti tramite i link sul nostro sito potremmo guadagnare una commissione di affiliazione, senza alcun costo aggiuntivo per l’utente.
Scopri come i dati IP e WHOIS scoprono le frodi online. Scopri strumenti come IPGeolocation.io e WhoisFreaks.com per il rilevamento e l’analisi avanzati delle frodi
Le frodi online sono ovunque oggi e prendono di mira sia le persone che le aziende attraverso negozi falsi, e-mail di phishing e identità rubate. Si tratta di una minaccia in rapida crescita che costa miliardi ogni anno e rovina la fiducia online.
Ma come possiamo effettivamente catturare questi truffatori prima che abbiano successo? Quali indizi lasciano dietro di sé e quali dati possono utilizzare gli investigatori per tracciare le loro impronte digitali?
In questo articolo, esploreremo come i dati IP e WHOIS lavorano insieme per rivelare le frodi online. Scoprirai cosa mostra ogni tipo di dati, come gli analisti li utilizzano nelle indagini e perché la combinazione di entrambi può scoprire truffe che la maggior parte degli strumenti non rileva.
Capiamo i dati IP
Ogni dispositivo connesso a Internet ha un indirizzo IP, un ID digitale univoco che aiuta a identificare la sua posizione e la rete. I dati IP includono dettagli preziosi come:
- Paese, città e regione
- Provider di servizi Internet (ISP)
- Tipo di connessione (VPN, proxy, cellulare, ecc.)
- Fuso orario e ASN (Autonomous System Number)
I team di sicurezza utilizzano queste informazioni per individuare attività insolite o rischiose. Ad esempio, se l’account di un utente accede improvvisamente da un paese lontano dalla sua posizione abituale, potrebbe indicare un comportamento sospetto.
Le moderne API di ricerca della posizione IP rendono questo processo automatico. Strumenti come IPgeolocation.io forniscono informazioni sulla proprietà intellettuale in tempo reale, aiutando le aziende e gli esperti di sicurezza informatica a rilevare tempestivamente le minacce, a segnalare gli accessi sospetti e a filtrare il traffico falso.
Cosa rivelano i dati WHOIS sui domini
Mentre i dati IP tengono traccia della provenienza dell’attività, i dati WHOIS rivelano chi c’è dietro un sito web. WHOIS è un registro pubblico contenente informazioni chiave su un nome di dominio, tra cui:
- Nome del registrante o dell’organizzazione
- Dati di contatto (se disponibili)
- Registrazione del dominio e date di scadenza
- Dettagli del registrar e dell’hosting
L’analisi dei dati WHOIS aiuta a identificare domini potenzialmente fraudolenti o appena registrati utilizzati in campagne di phishing o truffe. Ad esempio, se un dominio che finge di essere una banca nota è stato registrato solo pochi giorni fa da una persona sconosciuta, si tratta di un grande campanello d’allarme.
I professionisti della sicurezza utilizzano le API WHOIS per automatizzare questi controlli. WhoisFreaks.com è un ottimo esempio, che offre API WHOIS e dati di dominio in tempo reale che semplificano l’indagine sui domini sospetti in modo rapido ed efficiente.
In che modo i dati IP e WHOIS interagiscono per smascherare le frodi
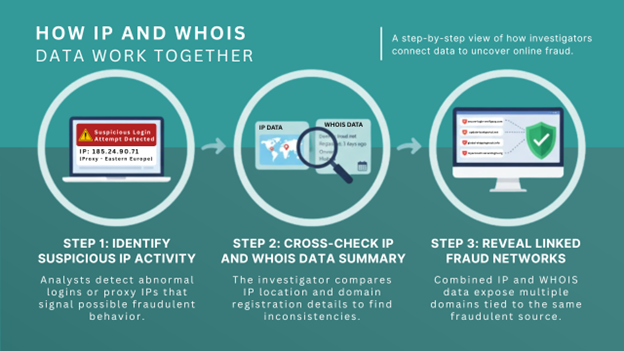
Il vero potere arriva quando i dati IP e WHOIS vengono utilizzati insieme. Incrociando entrambe le fonti, gli investigatori possono rilevare modelli di frode più profondi e scoprire connessioni che potrebbero non essere visibili a prima vista.
Ad esempio, l’abbinamento della posizione di un IP con i dettagli di registrazione di un dominio può rivelare incongruenze sospette o collegamenti tra più domini fraudolenti. Ciò consente agli analisti non solo di rilevare singole truffe, ma anche di mappare intere reti di attività fraudolente in tutte le regioni o i settori.
Esempio: un analista delle frodi nota diversi tentativi di accesso da un indirizzo IP situato nell’Europa orientale. La ricerca della posizione IP mostra che si tratta di una connessione proxy. Quando si controllano i dati di ricerca WHOIS per il sito Web collegato, il dominio sembra essere stato registrato di recente con dettagli di proprietà nascosti. Insieme, questi indizi suggeriscono fortemente una messa in scena fraudolenta.
Questa combinazione offre ai team di sicurezza informatica una visione più completa delle minacce online, collegando l’attività di rete (IP) con la proprietà del dominio (WHOIS) per scoprire le catene di frode digitali.
Casi d’uso dei dati IP e WHOIS
In questa sezione, esamineremo alcuni dei casi d’uso più pratici e di impatto dei dati IP e WHOIS nella lotta alle frodi in diversi settori.
1. Protezione E-commerce
I negozi online utilizzano la geolocalizzazione IP per rilevare le posizioni di fatturazione e spedizione non corrispondenti, bloccando le transazioni sospette prima che vengano eseguite. I dati di ricerca WHOIS aiutano a identificare i negozi fraudolenti che copiano marchi legittimi.
2. Sicurezza informatica e ricerca delle minacce
I team di sicurezza monitorano i modelli IP e i dettagli WHOIS per risalire agli attacchi di phishing o alle botnet alla loro origine. Se viene scoperto un sito di phishing, i dati WHOIS rivelano quando e dove è stato registrato, aiutandolo a inserirlo nella lista nera più velocemente.
3. Prevenzione delle frodi finanziarie
Le banche e le piattaforme fintech integrano i dati IP e WHOIS per verificare le identità digitali e fermare le acquisizioni di account. Esempio: un accesso da un IP VPN collegato a un dominio registrato di recente potrebbe attivare un’autenticazione aggiuntiva.
4. Protezione del marchio
Le aziende tracciano i dati WHOIS per individuare siti Web falsi che impersonano il loro marchio, mentre i dati IP aiutano a rintracciare dove è ospitato il sito falso.
Sfide e limiti
Sebbene i dati IP e WHOIS siano strumenti potenti, presentano anche alcune sfide. Ad esempio, i truffatori utilizzano spesso VPN, server proxy o servizi di protezione della privacy per nascondere la loro vera identità. I dati WHOIS possono anche essere limitati da normative come il GDPR, che mascherano i dettagli personali. Nonostante questi ostacoli, la combinazione di entrambe le fonti di dati fornisce ancora indizi preziosi che, se analizzati insieme, possono esporre reti di frode nascoste.
Considerando il loro valore, i dati IP e WHOIS non sono perfetti.
- Gli strumenti di mascheramento IP (come VPN o proxy) possono nascondere le posizioni reali.
- Le leggi sulla privacy consentono ai proprietari di domini di nascondere le informazioni personali nei record WHOIS.
Ecco perché gli analisti devono utilizzare il contesto e le relazioni, confrontando più punti dati invece di fare affidamento su una sola fonte.
L’apprendimento automatico e l’automazione possono aiutare ulteriormente a identificare i modelli che gli esseri umani potrebbero non notare.
Il futuro del rilevamento delle frodi
Con l’aumento della complessità delle frodi online, la chiave per rimanere all’avanguardia risiede nella combinazione di più fonti di dati. I moderni sistemi di rilevamento delle frodi ora uniscono l’intelligenza artificiale, i dati IP e i record WHOIS per scoprire le attività sospette in modo più accurato.
Aggiungendo l’analisi comportamentale e l’automazione, questi sistemi possono individuare modelli di accesso insoliti, rilevare domini falsi e prevedere i tentativi di frode prima che si verifichino. Questo approccio a più livelli aiuta le aziende a rafforzare le proprie difese e a rimanere un passo avanti rispetto ai criminali informatici.
Considerazioni finali
Il rilevamento delle frodi non riguarda solo il blocco delle minacce, ma anche la creazione di un rapporto di fiducia online. Combinando i dati IP (dove si svolge l’attività) e i dati WHOIS (chi c’è dietro), le organizzazioni ottengono un potente livello di visibilità.
API come IP Geolocation e Whoisfreaks facilitano l’accesso a queste informazioni, aiutando i team a proteggere gli utenti, ridurre le frodi e rafforzare la sicurezza digitale.
Alla fine, più si comprendono i dati alla base del comportamento online, meglio ci si può difendere dall’inganno digitale.


Lascia un commento